אימות מוגבר במערכת קארדקום [אימות דו שלבי 2FA]
למה זה חשוב?
אימות מוגבר חשוב מאוד מבחינת אבטחת מידע ממספר סיבות:
-
הגנה על זהות המשתמש: אימות מוגבר מבטיח שרק המשתמש הנכון יכול לגשת לחשבונות או למידע שמוגן באמצעות מנגנונים שונים כמו סיסמאות מורכבות או קודי אימות דו-שלביים.
-
מניעת גישה לא מורשית: בעזרת אימות מוגבר, נמנעת גישה למידע ולשירותים על ידי אנשים שאינם מורשים לכך, כגון האקרים.
-
הגנה על פרטיות ומידע רגיש: אימות מוגבר מבטיח שרק האדם המורשה יוכל להציג או לשנות מידע רגיש או פרטיות, כמו במערכות בנקאות, רכישות באינטרנט ועוד.
- תקן והתאמה לתקנים : בתחום הסליקה, דרישות אימות מוגבר עשויות להיות חובה על מנת לעמוד בתקני אבטחת מידע.
לסיכום, אימות מוגבר הוא כלי חשוב שמטרתו להגן על המידע הרגיש של המשתמשים ולהבטיח שרק האנשים המורשים יוכלו לגשת אליו.
כיצד זה מבוצע במערכת קארדקום?
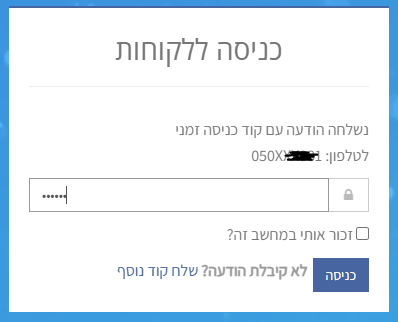
* חובה לאפשר שמירת קוקי בדפדפן לצורך שמירה של הזכור אותי בדפדפן
שינוי פרטי משתמש והפעלת 2FA.
כדי לעדכן את כתובת האימייל או מספר הטלפון שאליהם נשלח קוד האימות (2FA), יש להיכנס לאתר של קארדקום.
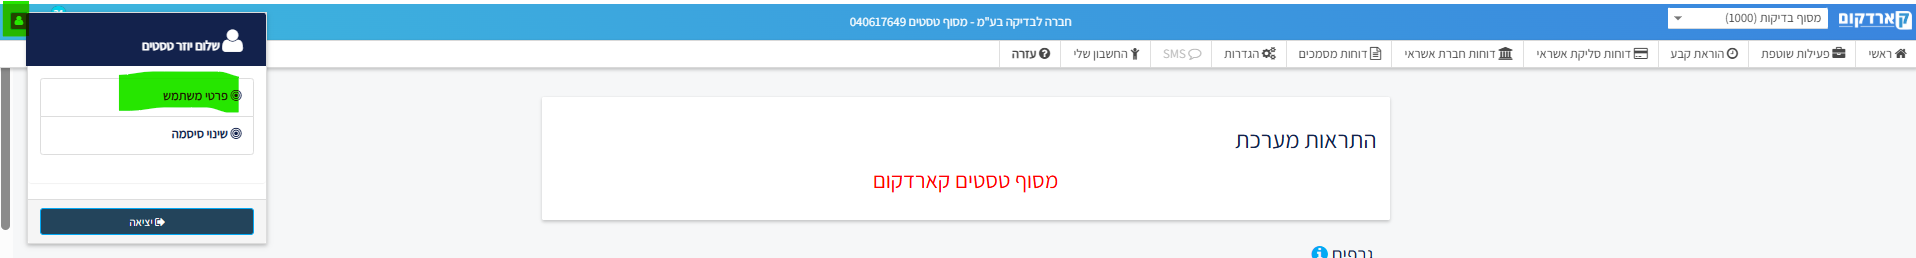
בצדו השמאלי העליון של האתר מופיע אייקון של איש קטן – לחיצה עליו תפתח את האפשרויות "פרטי משתמש" ו- "שינוי סיסמה", שם ניתן:
לשנות את הסיסמה של המשתמש.
לעדכן את כתובת האימייל.
לעדכן את מספר הטלפון.
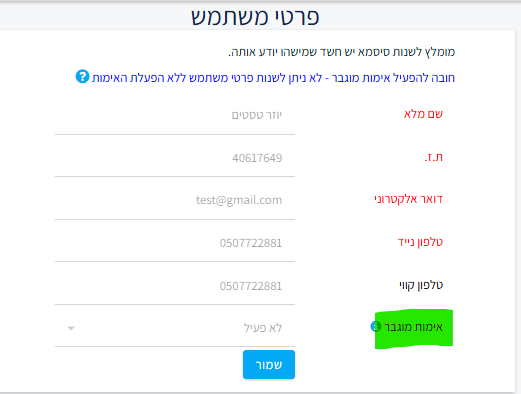
- להפעיל את ה2FA דרך האימייל או דרך סמס לטלפון.
תמונות להמחשה:
כניסה לפרטי משתמש:
פרטי משתמש & הפעלת אימות מוגבר:
ביטול אימות דו-שלבי (2FA
האם אפשר לבטל ללקוח את ה2FA אימות מוגבר?
לא. האימות המוגבר נוצר על מנת לאבטח את המנוי, כיוון שמדובר בכספים ובפרטים רגישים.
כמו כן:
ביטול האימות הדו-שלבי (2FA) יוביל לכך שלמשתמש לא תהיה עוד גישה למקטע הבא באתר קארדקום:
הגדרות → הגדרות חברה ומשתמשים → ניהול מפתחות API לממשקים.
בנוסף לכך:
לא תהיה אפשרות לצפות בפרטי כרטיס האשראי במלואם
לא ניתן יהיה לבצע זיכוי כרטיס אשראי ישירות דרך:
פעילות שוטפת → אפשרות 1